
AMEAÇASBrasil
Brasil investiga grupo por ransomware
PF abriu a Operação Insidioso após ataque com extração de dados sensíveis. Caso pode envolver invasão de dispositivo
8 de out. de 2026 · 2 min
Cobertura de ciberinteligência atualizada. Filtre por categoria ou explore o arquivo completo.
PF abriu a Operação Insidioso após ataque com extração de dados sensíveis. Caso pode envolver invasão de dispositivo
8 de out. de 2026 · 2 min
Nueva EPS afirma que não encontrou acesso não autorizado aos seus sistemas e mantém aberta a apuração sobre uma suposta filtragem de dados.
8 de out. de 2026 · 3 min
Reuters apontou déficit elétrico acima de 1.500 MW na Venezuela, com protestos em cinco estados e um falso comunicado da Corpoelec.
7 de out. de 2026 · 2 min
PDI e Fiscalía do Chile alertaram para páginas clonadas de bancos e varejo usadas para roubar credenciais e códigos de verificação.
7 de out. de 2026 · 2 min
Vicksburg, no Mississippi, desligou temporariamente seus sistemas municipais após um ataque de ransomware. Os serviços de emergência continuaram operando.
6 de out. de 2026 · 2 min
A ASEA informou que sua conta @agencia_asea foi invadida e pediu para ignorar posts e mensagens enquanto tenta recuperá-la.
6 de out. de 2026 · 2 min
Estados Unidos sancionaram 10 pessoas e entidades ligadas a uma rede financeira associada ao Tren de Aragua, acusada de atacar caixas eletrônicos.
5 de out. de 2026 · 2 min
Wallstreet reivindicou ataque ao Gibson Area Hospital, em Illinois. FalconFeeds falou em 600 GB exfiltrados e ransomware.live o listou como vítima.
4 de out. de 2026 · 3 min
SCILabs registrou 290 ataques na América Latina no 1º semestre de 2026. México liderou com cerca de 52 casos, sobretudo em finanças.
4 de out. de 2026 · 4 min
FBI, CISA e EPA alertaram sobre ataques à infraestrutura crítica nos EUA, com incidentes em água e petroleiros, além de credenciais expostas.
3 de out. de 2026 · 3 min
Guardião Cibernético 8.0 reuniu 300 organizações, 14 países e testes em energia, transporte, saúde e setor nuclear.
3 de out. de 2026 · 4 min
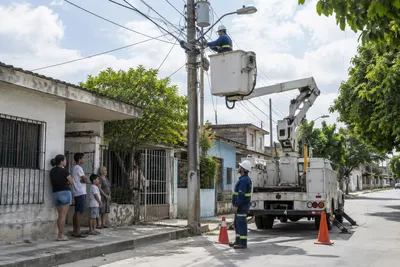
Air-e relatou agressões a técnicos e manipulação ilegal da rede no Atlântico, além de perdas elevadas de energia e um caso citado sobre a Ecopetrol.
3 de out. de 2026 · 2 min
Buró de Crédito, CONDUSEF e Banco de Bogotá apontaram roubo de identidade, SMS, WhatsApp e vishing como principais riscos.
3 de out. de 2026 · 4 min
ESET atribuiu ao FamousSparrow a campanha com o backdoor SparroWocky. A CYFIRMA incluiu o Peru entre os países visados.
3 de out. de 2026 · 2 min
Stevens Point bloqueou uma tentativa de ransomware sem vazamento de dados. Columbus segue em litígio por uma exposição de 2024.
2 de out. de 2026 · 2 min
A Comissão Municipal de Garza é investigada por um ciberataque e uma suposta fraude bancária de US$ 15 milhões.
2 de out. de 2026 · 2 min
Security Arsenal apontou Auromex, empresa mexicana de manufatura, como vítima do SAFEPAY e detalhou TTPs do grupo.
2 de out. de 2026 · 2 min
Ransom-DB registrou Brasil entre vários países atingidos. A cobertura mais sólida sobre SAFEPAY citou um caso no México.
2 de out. de 2026 · 2 min
Hospital de Alturas, na Califórnia, relatou acesso não autorizado e download de arquivos. Não informou quantas pessoas foram afetadas.
30 de set. de 2026 · 1 min
Resumo semanal registrou o Ministério da Educação argentino entre as vítimas. Menções a Brasil surgem, mas sem confirmação primária.
30 de set. de 2026 · 4 min
Guia orienta operadores de infraestrutura crítica a limitar acessos remotos, reforçar contratos e manter operação manual.
29 de set. de 2026 · 3 min
BancoEstado projeta perdas de mais de US$ 20 milhões em 2026 por fraudes com cartões no Chile.
29 de set. de 2026 · 2 min
Justiça, bancos e autoridades da região relataram fraudes e uma possível fuga de dados no Telegram com impacto em vários países.
29 de set. de 2026 · 3 min
Emperador adicionou OnTrac e Electrolux ao seu site de vazamento, com exigência de US$ 1 milhão e até 75,1 MB exfiltrados.
28 de set. de 2026 · 2 min
Arcus Media listou a Agrofruto SAC, do Peru, como vítima de ransomware. Há reportes anteriores sobre atividade no Brasil e outros países.
28 de set. de 2026 · 2 min
México apura no Telegram a venda de 12,9 milhões de registros ligados a call centers, com dados pessoais e, em alguns casos, bancários.
27 de set. de 2026 · 2 min
DragonForce e Titan listaram ARS Renacer e Grupo Hospifar em seus sites de vazamento. Há dados sensíveis atribuídos ao caso da seguradora.
26 de set. de 2026 · 2 min
México somou cerca de 52 ataques de ransomware no 1º semestre de 2026 e ficou em segundo na América Latina, segundo a SCILabs.
26 de set. de 2026 · 4 min
Cyber.ar 26 encerrou na Argentina com foco em infraestruturas críticas, 44 sistemas expostos e alertas sobre GNSS, jamming
25 de set. de 2026 · 2 min
PCSP indiciou 268 suspeitos em 2026. MJSP e PF também lançaram operações contra fraudes bancárias eletrônicas e golpes digitais.
25 de set. de 2026 · 2 min
A FELCC alertou para fraudes virtuais com QR na Bolívia, com criminosos se passando por outras pessoas para extorquir cidadãos.
25 de set. de 2026 · 1 min
BCP e MADES do Paraguai alertam para pedidos de dados, links falsos e pessoas que se passam por funcionários em golpes.
25 de set. de 2026 · 2 min
Stripe disse que a América Latina teve em 2025 uma taxa de fraude com cartões 65% acima da da América do Norte.
25 de set. de 2026 · 3 min
Emperador manteve a acusação contra a Receita Federal e disse ter 6,3 GB de dados. Não houve confirmação oficial da intrusão.
24 de set. de 2026 · 3 min
Grafton City notificou 1.215 pessoas, e Cedar County Memorial ainda investiga possível exposição de dados. UnitedHealth confirmou pagamento de US$ 22
22 de set. de 2026 · 3 min
INCAN informou que a radioterapia voltou a operar normalmente em 11 de setembro, após um incidente de cibersegurança no setor.
22 de set. de 2026 · 2 min
TJDFT manteve a condena de dois hackers que invadiram o Hospital Santa Marta e exigiram 43 bitcoins por dados de pacientes.
22 de set. de 2026 · 3 min
ZeroHour listou novas vítimas de Qilin em países da América Latina e o Caribe. No Brasil, rastreadores citaram a K3G Solutions em caso atribuído a Panzer.
22 de set. de 2026 · 2 min
Panzer citou a K3G Solutions, e Play listou a Metallco. A Unit 42 também relatou uma campanha contra o setor financeiro brasileiro.
22 de set. de 2026 · 2 min
Golpes com deepfakes cresceram 830% no Brasil e já somam 1 em cada 15 fraudes em 2026. O Banco Central ajustou as regras do Pix.
21 de set. de 2026 · 3 min
Lumu detectou um painel que imita 15 bancos colombianos. No Brasil, o malware KREMLIN também mira Chrome
21 de set. de 2026 · 3 min
Estudo da JC2Sec e Bitsight aponta o Brasil com 53% dos ataques na região e cita impacto em ministérios
21 de set. de 2026 · 2 min
Trellix registrou 1,3 milhão de detecções em seis meses na Colômbia. Bancos, governo e saúde lideram a atividade.
21 de set. de 2026 · 3 min
Autoridade mexicana apura possível vazamento de mais de 15 milhões de dados ligados à Aeroméxico. A companhia revisa a autenticidade.
21 de set. de 2026 · 2 min
CISA alertou para exploração de falha crítica no VMware vCenter. Há relatos de campanhas e vítimas na América Latina.
20 de set. de 2026 · 2 min
Panzer reivindicou a K3G Solutions Brasil, em Manaus, e a ligou a uma possível exfiltração de 300 GB, segundo registros de ransomware.
20 de set. de 2026 · 2 min
LockBit e trackers públicos listaram a Forus, varejista chilena com sede em Santiago, como possível vítima.
20 de set. de 2026 · 2 min
Qilin teria listado a Vigatec em seu leak site em 17 de setembro de 2026. Até agora, não há confirmação oficial nem detalhes técnicos.
20 de set. de 2026 · 2 min
Proofpoint observou em julho e agosto de 2026 campanhas de e-mail em grande escala contra o México.
19 de set. de 2026 · 2 min
ESET atribuiu ao FamousSparrow uma campanha com a backdoor SparroWocky contra órgãos públicos da Argentina, Equador, Guatemala e outros países.
19 de set. de 2026 · 4 min