Deepfakes y phishing presionan empresas en LATAM
Unico y Liminal dicen que la identidad sintética ya representa 48,3% del fraude en mercados latinoamericanos analizados. IRONSCALES midió pérdidas medias
Unico y Liminal afirmaron que la identidad sintética representa el 48,3% del fraude en los mercados latinoamericanos analizados, una proporción por encima de la media global. En paralelo, IRONSCALES reportó pérdidas medias superiores a 280.000 dólares en casos de deepfakes, mientras siguen los riesgos de suplantación y phishing avanzado en Colombia, Perú, México y Ecuador.
Actualización 4 de noviembre de 2026: Unico y Liminal incorporaron nuevos datos sobre fraude de identidad sintética en América Latina, con una participación de 48,3% en los mercados analizados. Además, IRONSCALES difundió cifras actualizadas sobre el costo de los ataques deepfake, con pérdidas medias superiores a 280.000 dólares.
Unico y Liminal reportaron que la identidad sintética representa el 48,3% del fraude en los mercados latinoamericanos analizados, una proporción que supera la media global de ataques sofisticados. En paralelo, IRONSCALES informó que el estudio Beyond Detection: The $280K Reality of Deepfake Attacks registró pérdidas medias superiores a 280.000 dólares entre las organizaciones afectadas.
¿Cómo se están usando estas técnicas?
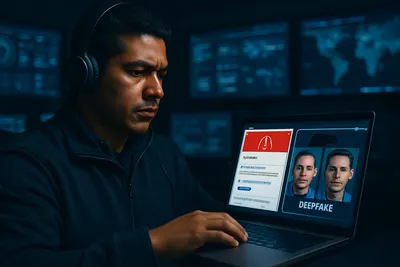
El material disponible muestra dos vectores principales: la suplantación mediante videos falsos y el phishing avanzado apoyado en IA. Según el análisis publicado por Ikusi, estas técnicas pueden clonar la voz, el rostro y el estilo de escritura de ejecutivos, proveedores o clientes para intentar autorizar pagos fraudulentos u obtener información sensible.
En Colombia, El País Cali reportó preocupación por publicaciones falsas con deepfakes que replican rasgos de personas conocidas para inducir engaños con fines económicos. En Perú, The Latin Times señaló que los deepfakes ya aparecen como un riesgo para procesos empresariales críticos, entre ellos autorizaciones de pago, comunicaciones ejecutivas y gestión de proveedores.
¿Qué muestran los nuevos datos sobre fraude de identidad?
Los informes de Unico y Liminal apuntan a que el fraude basado en identidad sintética ya tiene un peso alto en América Latina. Unico afirmó que, en los mercados analizados, esta modalidad representa 48,3% del fraude y que la proporción supera la media global de ataques sofisticados.
Liminal confirmó ese porcentaje en su propio análisis y agregó que el estudio con Unico atribuye una reducción de más de 100 veces en el costo de ejecutar ataques sofisticados. La lectura de ambas publicaciones es que la automatización y la IA abaratan la ofensiva y amplían la escala de los intentos de fraude.
¿Qué costo dejaron los ataques deepfake?
IRONSCALES informó que el estudio Beyond Detection: The $280K Reality of Deepfake Attacks registró pérdidas medias superiores a 280.000 dólares entre las organizaciones afectadas. Según la compañía, el 19% informó pérdidas de 500.000 dólares o más y más del 61% reportó pérdidas superiores a 100.000 dólares.
Ese tipo de impacto económico encaja con la advertencia regional sobre deepfakes y phishing generativo. Ya no se limitan a campañas masivas de engaño, sino que también se adaptan a procesos internos de empresas, proveedores y autoridades, con costos altos cuando el fraude logra escalar.
¿Qué plantea la discusión regulatoria en Ecuador?
La investigación de la Pontificia Universidad Católica del Ecuador concluye que el COIP carece de una regla explícita para la IA aplicada a la estafa y propone reformar el artículo 186. La propuesta incorpora el uso de inteligencia artificial como agravante, pero exige acreditar dolo directo y una pericia informática forense calificada.
Ese enfoque busca dar una base penal más precisa para casos en los que la automatización o la generación sintética formen parte del fraude. El trabajo académico también lo vincula con el principio de seguridad jurídica, en un contexto donde el uso ofensivo de estas herramientas ya aparece en distintos países de la región.
¿Qué muestra el caso mexicano?
Infobae México informó, según reportes difundidos sobre el caso, que el grupo cibercriminal Chronus habría usado herramientas automatizadas y capacidades apoyadas en IA para inspeccionar infraestructura vinculada con instituciones mexicanas, identificar subdominios vulnerables y explotar puntos débiles. Ese punto permanece bajo la formulación atribuida a reportes no confirmados de manera oficial.
La lectura regional que dejan estas fuentes es clara: los deepfakes y el phishing generativo ya no se limitan a campañas masivas de engaño, sino que también se adaptan a procesos internos de empresas, proveedores y autoridades. El debate en Ecuador, en tanto, apunta a llenar un vacío normativo específico frente a ese tipo de estafas.
Fuentes
- Deepfakes: la nueva modalidad de estafa con la que buscan robar datos y dinero en Colombiaelpais.com.co· El País Cali
- Inteligencia artificial como agravante constitutivo del delito de estafa y su relación con el principio de seguridad jurídica en Ecuadorrepositorio.puce.edu.ec· Pontificia Universidad Católica del Ecuador
- Advanced Phishing and Corporate Deepfakes: The New Face of AI in LATAM Cybersecurityikusi.com· Ikusi
- México ante la IA ofensiva, una defensa atrapada en la burocraciainfobae.com· Infobae México
- El boom de IA en Perú tiene un precio: 353 mil ciberataques y 9 de cada 10 firmas sin políticaslatintimes.com· The Latin Times
- The new economics of AI fraudliminal.co· Liminal
- El fraude de identidad con IA alcanza 48.3% de los casos en América Latinaeleconomista.com.mx· El Economista México
- Phishing avanzado y deepfake corporativo: la nueva cara de la IA en ciberseguridad LATAMikusi.com· Ikusi
- Fraudes sofisticadas já representam 23% dos ataques globais e quase 50% de todos os casos na América Latina, segundo Liminal e Unicounico.io· UnicoURL no verificada
- IRONSCALES Celebrates Fast Growth with Fourth Consecutive Year on Deloitte’s Technology Fast 500ironscales.com· IRONSCALES